Wie tragfähig sind Ihre Entwicklungs- und Support-Prozesse?
Erfüllen Ihre bestehenden Entwicklungs- und Supportprozesse die Anforderungen des Cyber Resilience Acts (CRA) und relevanter Normen wie IEC 62443-4-1, EN 18031, etc.?
Mit der Reifegradbestimmung erfahren Sie, welche Anforderungen für die Erfüllung der für Sie gültigen Norm relevant sind, wo Ihr Unternehmen aktuell steht und welche Schritte noch notwendig sind. Sie erhalten eine priorisierte To-do-Liste, die Ihnen eine strukturierte Projektplanung ermöglicht, um normkonforme Prozesse einzuführen. Das Ergebnis kann auch einen dokumentierten Nachweis der Norm-Compliance liefern. Dieser Nachweis Ihrer Kompetenzen in Sachen Cybersecurity dient Auditoren und Assessoren als Grundlage für die Zertifizierung.
Standort bestimmen, Kurs setzen: Ihr Fahrplan zur CRA-Konformität
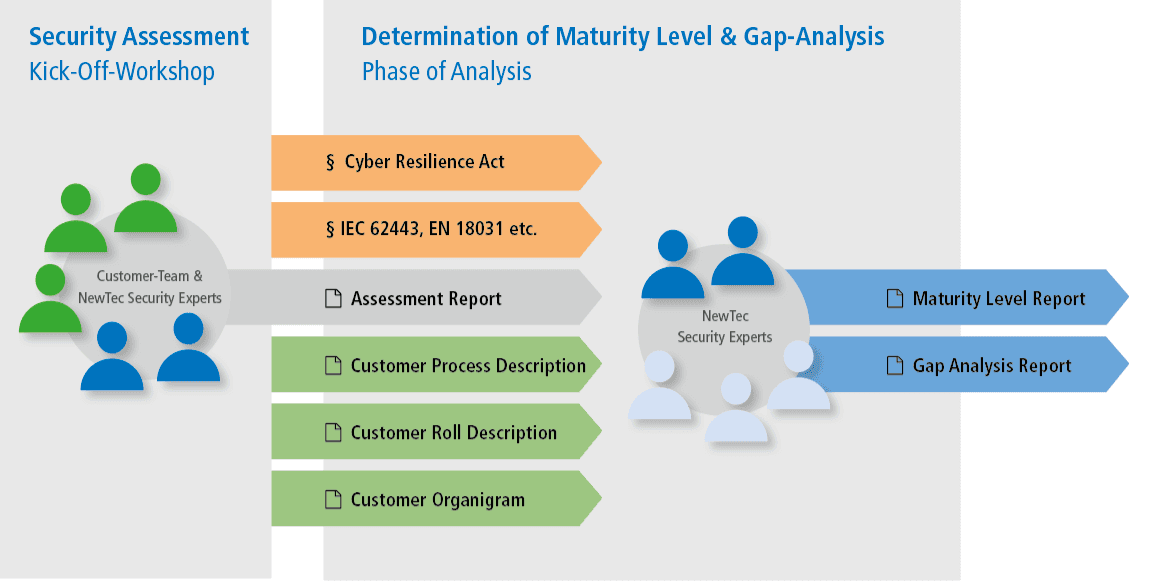
Die Reifegradbestimmung und GAP-Analyse zeigen, wie gut Ihre bestehenden Entwicklungs- und Supportprozesse bereits die Anforderungen des Cyber Resilience Acts (CRA) und relevanter Normen wie IEC 62443-4-1, EN 18031, etc. erfüllen. Sie identifizieren gezielt Lücken (Gaps) und priorisieren konkrete Maßnahmen, um Prozesse normkonform zu gestalten.
Das Ergebnis wird in unserem Maturity Level Report dargestellt – mit klaren Verweisen auf die jeweiligen Anforderungen des jeweiligen Security Standards. Diese Reports ermöglichen eine schnelle, normkonforme Umsetzung der Vorgaben und dienen gleichzeitig als Nachweis der Erfüllung. So erhalten Sie einen praxisnahen Fahrplan, der Entwicklungskosten reduziert, Zertifizierungschancen verbessert und die Security-Kompetenz im Unternehmen nachhaltig stärkt.
Wir begleiten Sie in 2 Schritten
In einem zweitägigen Workshop bei Ihnen vor Ort schaffen unsere Cybersecurity-Experten die Basis für die Prozess-GAP-Analyse nach CRA. Auf Grundlage der Workshop-Ergebnisse führen wir dann innerhalb von vier Wochen eine detaillierte Analyse durch. Sie haben Fragen oder wünschen eine Angebot? Nehmen Sie gerne Kontakt mit uns auf.

Reden wir über Ihr Security-Projekt.
Wir ordnen Ihren Anwendungsfall normgerecht ein, bestimmen den Reifegrad Ihrer Prozesse und zeigen den schnellsten Weg zu cyberresilienten Produkten.