Mit starken Prozessen und Know-how gerüstet für CRA, NIS-2 und Co.
Für Entwicklung und Betrieb cybersicherer Maschinen und Systeme müssen Hersteller ihre Prozesse gemäß den gesetzlichen Anforderungen gestalten. Dazu gehört unter anderem der Cyber Resilience Act (CRA), welcher – je nach Produkt – den Nachweis per Selbsterklärung oder Zertifizierung fordert.
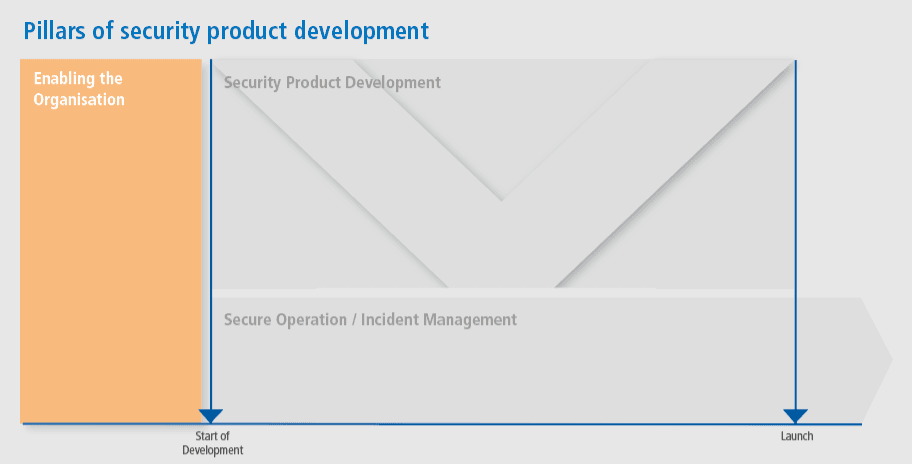
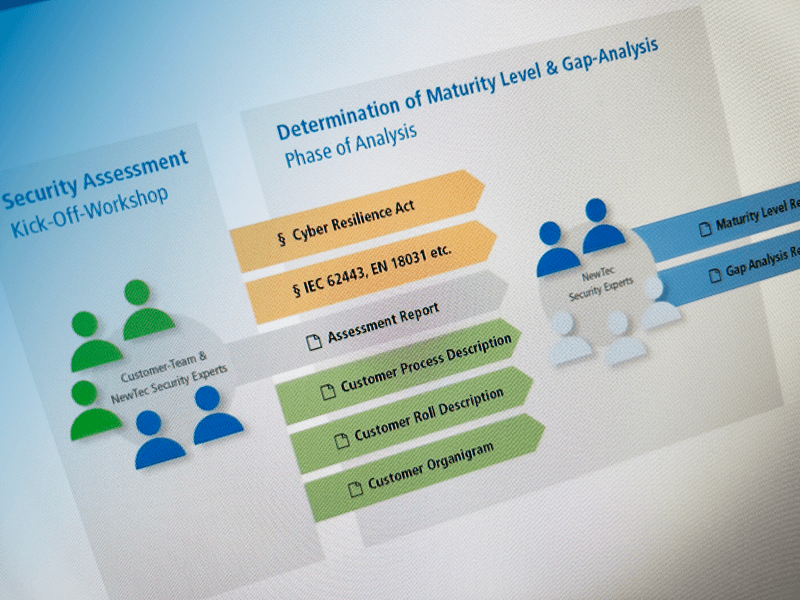
Mit unseren Security-Services unterstützen wir Hersteller branchenübergreifend bei der Einführung und Optimierung von Security-Entwicklungsprozessen. Nach einer Bestimmung des Reifegrads Ihres Unternehmens mittels einer Gap-Analyse schlagen wir konkrete Maßnahmen vor und begleiten die Einführung gesetzeskonformer Prozesse. Zudem erstellen wir die notwendige Dokumentation und stärken mit Workshops, Schulungen und Seminaren das Security-Know-how in Ihrem Unternehmen.
- Cyber Resilience Act (CRA)
- NIS-2-Richtlinie für kritische Infrastrukturen oder branchenspezifische Regularien
- Medical Device Regulation (MDR)
- Radio Equipment Directive (RED)
- Maschinenverordnung
- UNECE R 155 und R 156
- Branchenspezifische Vorgaben (FDA, NIST, BSI, NSH, ...)
- und andere
Wir rüsten Ihr Unternehmen für die relevanten Anforderungen.
How can we help enable your company with legally compliant processes and certified employee competencies?
Reden wir über Ihr Security-Projekt.
Wir ordnen Ihren Anwendungsfall normgerecht ein, bestimmen den Reifegrad Ihrer Prozesse und zeigen den schnellsten Weg zu cyberresilienten Produkten.